服务热线
4006655335
避免在POS机上使用非授权的扩展卡或模块
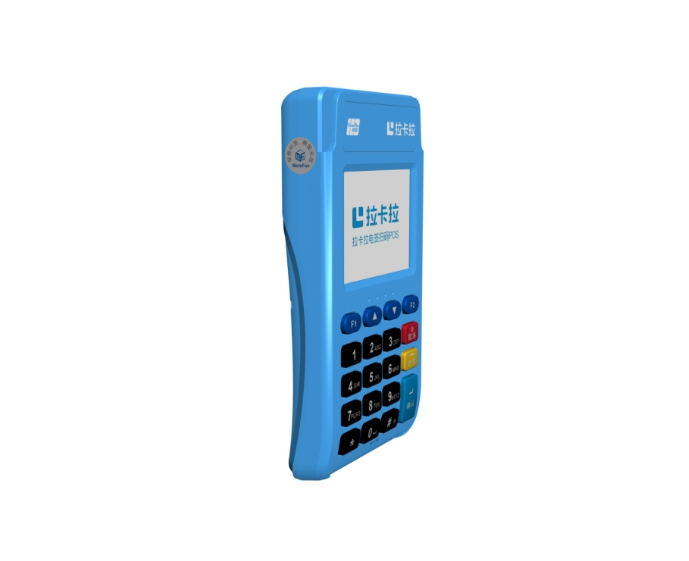
POS机是商户受理银行卡、二维码及移动支付的基础设备,其安全状态直接关系持卡人信息、交易资金和商户信誉。然而,部分商户为“增加功能”“改善信号”或“降低维护成本”,会在POS机上私自插入非授权的扩展卡或模块。这种做法看似方便,实则可能破坏设备的安全设计,带来严重风险。因此,必须坚持一条原则:避免在POS机上使用非授权的扩展卡或模块。
所谓非授权扩展卡或模块,通常包括未经收单机构、设备厂商或检测认证机构批准的内存卡、通信模块、蓝牙/WiFi模块、扩展接口板、SIM卡适配器及其他外接组件。POS机在设计和认证时,对硬件接口、固件、通信方式和物理封装均有严格要求。擅自加装或更换模块,可能突破原有防拆、防篡改和加密保护机制,使设备从“合规终端”变成“不可信终端”。
风险首先体现在数据安全上。非授权模块可能被用于窃取银行卡号、密码、交易日志等敏感信息,甚至通过无线通道将数据外传。其次,它可能干扰交易流程,造成金额篡改、重复扣款、交易失败或资金结算异常。再次,未经认证的模块可能引入恶意固件、后门程序或通信劫持风险,使POS机被远程控制。对商户而言,一旦发生信息泄露或资金损失,不仅面临赔付、拒付和罚款,还可能被收单机构停机、终止合作,承担法律与声誉后果。
防范此类风险,应从采购、安装、使用、维护和报废全过程加强管理。第一,只使用收单机构或设备厂商认可的POS终端及配件,不自行购买、插入、更换任何扩展卡或模块。第二,建立设备台账,记录终端序列号、模块配置、安装位置和责任人,做到账实相符。第三,严格变更管理,任何硬件维护、模块更换和固件升级均须由授权服务人员完成,并保留记录。第四,定期检查POS机外壳、封条、接口和插槽,发现封条破损、陌生模块、异常外接设备或非正常通信现象,立即停用并上报。第五,封堵未使用接口,禁用无关功能,限制终端网络访问。第六,加强员工培训,明确“不得私自加装、拆卸、转借或改装POS设备”,并建立异常交易和故障报告机制。
总之,POS机安全无小事。非授权扩展卡或模块可能成为信息泄露和资金风险的入口。商户应树立合规意识,拒绝“图方便”的改装行为,配合收单机构和厂商做好终端安全管理,从源头上避免非授权扩展卡或模块带来的风险,保障每一笔交易安全可信。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1akala.com/help/47114.html