服务热线
4006655335
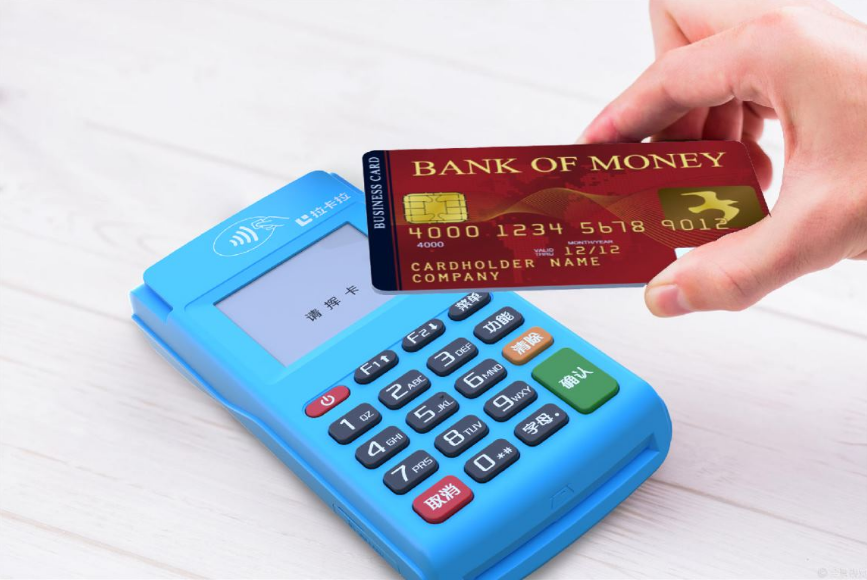
《避免在POS机上使用非授权的外设,以防数据泄露。》
在零售、餐饮、交通等场景,POS机直接处理银行卡号、密码等敏感数据。一旦随意接入非授权外设,如U盘、键盘、扫码枪、蓝牙适配器、USB充电线、串口设备等,就可能为数据泄露打开后门。许多攻击无需攻破支付系统,只需一个未经审核的外设,就能窃取交易信息、篡改金额或植入恶意程序。
非授权外设风险主要有三类。一是数据窃取。伪装成键盘、充电器或存储设备的外设可能内置侧录芯片,记录收银员输入、卡片数据,甚至无线回传。二是恶意软件植入。未授权USB设备可自动运行恶意脚本,截取交易报文或开启远程控制。三是破坏稳定性。不兼容外设会造成驱动冲突、系统崩溃,使交易中断、防护失效。更危险的是,此类行为隐蔽,往往到客户投诉盗刷才暴露。
因此,必须把POS外设纳入终端安全管理。首先,建立白名单制度。明确经测试授权的品牌、型号和用途,只有清单内设备才能接入;禁止个人U盘、手机、充电宝、来历不明的扫码盒和蓝牙设备。其次,实施端口管控。未使用的USB、串口、蓝牙接口应禁用或物理封堵,必需端口采用准入控制。再次,严格采购与入网。外设应由正规供应商提供,经过安全评估、固件检查和兼容性测试;维修更换要登记序列号、责任人和时间,旧设备及时回收。
日常运营中,还要强化人员与监控。收银员、店长和运维人员应接受培训,做到“不私接、不混用、不转借”。交接班检查POS及接口是否被改动,发现不明设备、胶带痕迹、异常线缆立即断开上报。技术层面,部署终端管理软件,记录外设接入,对异常插入、驱动安装、网络外联进行告警;定期审计日志。支付系统还应支持固件签名、完整性校验和远程锁定。
合规要求同样不可忽视。PCI DSS等标准对终端物理安全、设备连接和访问控制有明确规定。商户和服务商应把外设管理写入制度,覆盖采购、部署、运维、报废全生命周期。若因非授权外设导致泄露,不仅面临处罚和赔偿,还会损害品牌信誉。
总之,POS机不是普通电脑,任何外设都应“先授权、后使用”。宁可多一道审批,也不能少一道防线。把好外设关,才能守住支付数据安全底线,让每笔交易可信、可控、可追溯。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1akala.com/help/47074.html