服务热线
4006655335
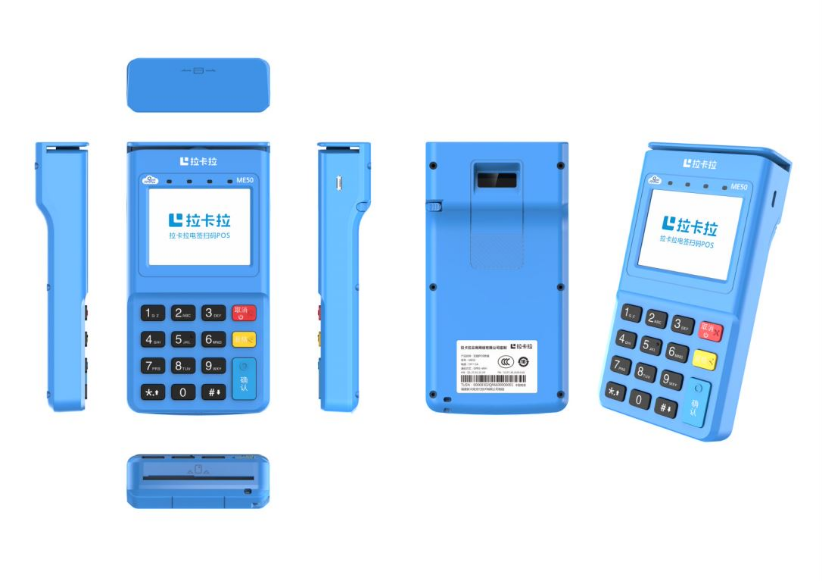
交易过程中,确保POS机与支付系统的通信协议安全
在银行卡、扫码支付和移动支付日益普及的今天,POS机已成为商户交易链路中的关键终端。POS机与支付系统之间的通信协议承载着交易金额、卡号、商户信息、授权结果等敏感数据,一旦通信协议存在漏洞,可能导致数据泄露、交易篡改、重放攻击甚至资金损失。因此,在交易全过程中确保POS机与支付系统通信协议安全,是支付安全体系建设的重要环节。
首先,应明确通信协议面临的主要风险。POS机通常通过专网、互联网或移动网络与收单机构、支付平台通信,攻击者可能通过中间人攻击窃取或篡改报文,也可能利用弱加密算法、默认密钥、未校验证书等方式伪造终端接入。此外,报文重放、交易顺序篡改、降级攻击和固件被替换等问题,也会威胁交易的真实性与完整性。若协议设计或实现不当,即便后台系统安全,终端通信仍可能成为短板。
其次,应采用强身份认证与加密传输机制。POS机与支付系统之间应使用双向证书认证或基于硬件安全模块的密钥体系,确保终端和后台身份可信。通信链路应采用TLS等成熟安全协议,并禁用过时协议和弱加密套件;对专网场景可结合IPsec、VPN等技术实现链路保护。交易报文中的敏感字段应进行加密处理,密钥应分级管理、定期轮换,并存储在安全硬件或受保护区域中,避免明文保存和硬编码。
再次,应保障报文的完整性与抗重放能力。协议设计中应加入消息认证码、数字签名、时间戳、随机数和交易流水号校验机制,确保报文未被篡改且不可重复使用。后台系统应对交易顺序、终端状态、商户绑定关系和异常频次进行实时校验,对可疑交易及时拦截。POS机还应具备安全启动、固件签名校验和远程更新保护能力,防止恶意程序篡改通信模块。
最后,安全不仅依赖技术,也依赖管理与运维。商户和收单机构应遵循支付行业安全规范,定期开展协议安全评估、渗透测试和密钥审计;对POS机进行入网检测和版本管理,及时修复漏洞;通过网络分区、访问控制和日志审计降低攻击面。只有将协议设计、终端防护、后台校验和运营监控结合起来,才能持续保障POS机与支付系统通信安全,让每一笔交易在可信、可控的通道中完成。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1akala.com/help/47123.html