服务热线
4006655335
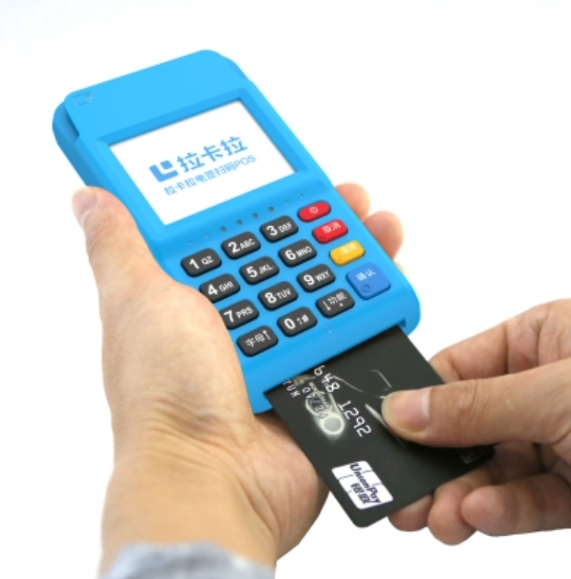
保持对POS机安全漏洞的关注,及时更新补丁以防范风险
POS机作为连接商户、收单机构与支付网络的关键终端,一旦存在安全漏洞,可能带来交易数据泄露、恶意程序植入、交易篡改乃至业务中断等风险。随着支付场景不断扩展,POS机不再只是简单的刷卡设备,而是集操作系统、支付应用、通信模块、远程管理组件于一体的智能终端,其安全漏洞的来源更加多样,补丁管理的重要性也愈发突出。
首先,商户和收单机构应持续关注POS机相关安全漏洞信息。漏洞可能出现在操作系统、浏览器内核、支付应用、驱动程序、远程维护工具或第三方组件中。应建立稳定的信息获取渠道,关注厂商安全公告、行业漏洞通报和监管风险提示,并将POS机型号、固件版本、应用版本纳入资产台账。只有摸清设备底数,才能判断哪些设备受到漏洞影响,避免因“不知道、没人管”而长期暴露风险。
其次,要建立规范的补丁管理流程。收到漏洞信息后,应尽快评估影响范围和风险等级,区分必须立即处置的高风险漏洞与可按计划处理的低风险问题。补丁上线前,应在测试环境中验证兼容性和业务连续性,避免因补丁导致交易失败、打印异常或通信中断。部署时应制定分批实施和回滚方案,选择业务低峰期操作,并保留操作记录。补丁安装后,还需通过版本核查、功能验证和日志检查确认实际生效,防止“以为更新了、实际没更新”。
再次,要特别关注离线设备、老旧设备和外包维护设备。部分POS机长期未联网或由第三方维护,容易成为补丁管理的盲区。应明确设备责任人,定期巡检版本状态,对无法支持安全更新的设备制定替换计划。远程管理通道应实行最小权限、强认证和操作审计,避免因管理入口薄弱放大漏洞风险。同时,应要求POS机厂商和服务商明确漏洞响应时限、补丁支持周期和安全责任,不能把补丁更新完全交给一线商户自行处理。
最后,补丁管理不能替代整体防护。商户应关闭不必要的服务和端口,隔离支付网络与办公网络,限制外设接入,妥善保护管理员账号,启用交易日志和异常监测。对收银人员开展简单培训,使其了解系统异常、陌生程序、非授权维护等风险信号,发现问题及时上报。
POS机安全是一项持续工作。保持对安全漏洞的关注,建立“发现—评估—测试—部署—验证—复盘”的闭环,及时更新补丁,才能把风险控制在可接受范围内,保障支付业务稳定和用户资金安全。
本文由拉卡拉POS机原创内容转载请标明出: https://www.1akala.com/help/47145.html